Este artículo forma parte de Model Marketing Mix, el centro de recursos de Oniad sobre medición, atribución y modelos de marketing mix.
En nuestro anterior artículo explicamos la diferencia entre conversiones post-click y post-impresión, y cómo la jerarquía de atribución determina qué se considera conversión, cómo y cuándo. Pero dejamos una pregunta sin responder, y es probablemente la más importante de todas: ¿cómo sabemos que el usuario que vio un anuncio hace seis días y el que convierte hoy son la misma persona?
De poco sirve que tus ventanas de atribución y conversiones estén bien configuradas si luego no puedes identificar al mismo usuario en dos momentos distintos de su recorrido. A pesar de todas las limitaciones que existen hoy en día (rechazos de cookies, adblockers, ITP de Safari, etc.), la identificación sigue siendo la base de todo sistema de atribución, especialmente en un ámbito determinístico.
En este artículo vamos a abrir esa caja negra. Explicaremos qué identificadores utilizamos en Oniad para reconocer usuarios a lo largo de su recorrido —siempre de forma anónima y respetando su consentimiento—, y qué papel juega cada uno en la atribución de tráfico y conversiones.
Antes de empezar: identificación no significa saber quién eres
Conviene aclarar un punto fundamental antes de entrar en materia: cuando hablamos de «identificar usuarios», no hablamos de saber quién es una persona. Ninguno de los identificadores que vamos a explicar contiene información personal: no hay nombres, ni correos electrónicos, ni ningún dato que permita conocer la identidad real del usuario.
Lo que estos identificadores permiten es algo mucho más acotado: en el momento de la puja en un medio, por ejemplo marca.com, recibimos información sobre diferentes dimensiones como: dispositivo, navegador, sistema operativo, resolución de pantalla, etc. Con toda esta información, podemos generar un grafo de identidad de ese usuario para posteriormente realizar acciones de atribución. Es una identificación técnica y anónima, cuyo único propósito es dar coherencia al recorrido del usuario de cara a la atribución.
Además, todo este sistema opera siempre bajo el marco del consentimiento. Los identificadores solo se generan cuando el usuario acepta las condiciones de privacidad del medio a través de su plataforma de gestión de consentimiento (CMP). Si el usuario no consiente, no hay cookie, no hay identificador y, por tanto, no hay atribución posible para ese usuario.
CookieID: el identificador base
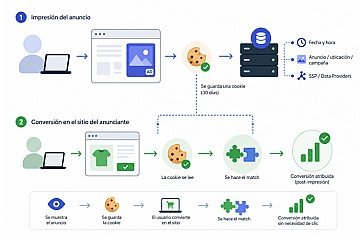
El CookieID es el identificador fundamental sobre el que se construye todo el sistema. Cuando un usuario acepta las condiciones de privacidad de un medio o web, se genera una cookie con un identificador único asociado a ese navegador y dispositivo. A partir de ese momento, cada impresión, clic o visita que registremos de ese usuario quedará vinculada a su CookieID, lo que nos permite reconstruir su recorrido de cara a la atribución.
Como vemos en la siguiente imagen, el valor de la cookie es un código numérico aleatorio que no aporta ninguna información personal del usuario que la genera.
Ahora bien, el CookieID tiene limitaciones estructurales importantes que conviene conocer:
- Es único por dispositivo. Si un mismo usuario accede al sitio web desde su ordenador y desde su móvil, generará dos CookieIDs distintos. Para el sistema, en principio, son dos usuarios diferentes.
- Es único por navegador. Lo mismo ocurre si el usuario navega desde Chrome y desde Safari en el mismo dispositivo: dos navegadores, dos CookieIDs.
- Tiene fecha de caducidad. Las cookies expiran a los 30 días. Una vez caducada, si el usuario vuelve a navegar, se le asigna un CookieID completamente nuevo, sin conexión con el anterior.
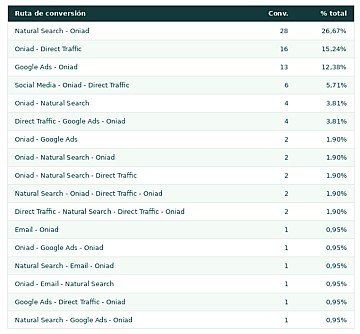
Estas limitaciones tienen un impacto directo en la atribución. Pensemos en un caso muy habitual en ecommerce: el usuario descubre el producto y recibe impactos publicitarios desde el móvil, pero la compra final la realiza desde el ordenador, donde se siente más cómodo completando el proceso. Si ese usuario vio o interactuó con un anuncio de Oniad en su móvil y días después convierte vía tráfico directo desde su desktop, cada dispositivo habrá generado una cookie distinta. Resultado: Oniad no aparece en la ruta de conversión, y el impacto real de la campaña queda invisibilizado.
Este tipo de limitaciones explica, en buena medida, la creciente desconfianza hacia los modelos de atribución multi-touch (MTA). Al apoyarse principalmente en la cookie del usuario como principal identificador, estos modelos trabajan sobre rutas cada vez más fragmentadas e incompletas, lo que dificulta la fiabilidad de sus conclusiones.
Precisamente para resolver este problema existen el resto de identificadores que veremos a continuación.
Universal ID (UID): el identificador de cada impresión
Si el CookieID es el identificador de un dispositivo, el UID identifica cada evento publicitario individual. Cada vez que se sirve una impresión o clic, el sistema genera un UID único asociado a ella. Esto significa que una misma cookie puede tener asociados múltiples UIDs: uno por cada impresión/clic que haya recibido a lo largo de su recorrido.
Este identificador es un código de letras y números aleatorios que no aportan ninguna información del usuario.
En la siguiente imagen, vemos como una misma cookie (identificador de dispositivo) contiene varios UIDs distintos ya que ha tenido diferentes eventos de impresión o clic.
Esta granularidad es la que hace posible una atribución precisa. Cuando se produce una conversión, el sistema no solo determina que ese usuario había sido impactado previamente, sino qué impresión concreta se lleva la atribución.
Una aplicación interesante de este identificador es la atribución de visitas a nivel de impresión. Consiste en añadir una macro en la URL de la landing del cliente que, en el momento del clic, capture de forma dinámica el UID de la impresión que lo originó. Dado que recibimos toda la información a nivel de log-level data en nuestro data warehouse, podemos posteriormente hacer match entre la impresión servida y la visita a la landing que ha capturado ese UID, cerrando así el círculo entre el impacto publicitario, el clic y el comportamiento del usuario en el sitio web.
CookielessPostClickID: trazabilidad sin cookies
Como hemos comentado antes, no descubrimos nada nuevo al decir que cada vez perdemos más trazabilidad de los usuarios por la ausencia de cookies o identificadores: ad blockers, navegadores que las restringen por defecto —como Safari con ITP o Firefox—, usuarios que las rechazan en el CMP y un largo etcétera.
En publicidad programática este problema es especialmente frecuente. Es habitual recoger third-party cookies en los medios donde se sirve la publicidad, pero al llegar el usuario al sitio web del anunciante, no conseguimos identificarlo y toda esa información se pierde por el camino: la visita no se atribuye a la campaña, y tampoco los eventos posteriores que ese usuario genere.
En Oniad llevamos tiempo trabajando para mitigar este problema con una solución simple pero efectiva, basada en IDs de clic únicos y cookies de primera parte. El proceso funciona así:
- Añadimos un ID de clic único en la URL de la landing. Cada clic sobre un anuncio incorpora un parámetro identificador en la URL de destino. Por ejemplo:
test.com?OniID=xxxx - Almacenamos ese ID de clic de forma automática en nuestros sistemas (data warehouse) para su procesamiento posterior.
- En el sitio web del anunciante, el ID se guarda como cookie first-party en su propio dominio, lo que nos permite seguir el recorrido del usuario dentro del sitio sin depender de cookies de terceros.
- Capturamos ese valor —ya sea desde la URL o desde la cookie first-party— y lo enviamos junto con cada evento que se registra.
¿Qué supone esto en la práctica? Que podemos atribuir cualquier clic a su visita y a los eventos posteriores, incluso si el usuario ha rechazado las cookies en el sitio web. De esta forma mantenemos la trazabilidad post-click en escenarios donde, con un sistema basado únicamente en cookies de terceros, la información se habría perdido por completo.
Cross-device: unificando al usuario multi-dispositivo
Hasta ahora hemos visto que la cookie identifica a un navegador en un dispositivo, no a una persona. Y también hemos visto el problema que esto genera: el usuario que ve publicidad en el móvil y convierte en el ordenador aparece en el sistema como dos usuarios distintos, con dos recorridos inconexos.
Para resolver esta fragmentación utilizamos un cross-device ID, es decir, un identificador que actúa de puente entre dispositivos. La lógica es la siguiente: el sistema modela las distintas señales asociadas a los identificadores de un usuario —CookieID, UID, navegador, ubicación, sistema operativo, URLs visitadas, entre otras— y, cuando determina con suficiente confianza que varios CookieIDs pertenecen al mismo usuario, construye un grafo de identidad asignándoles un identificador común que los unifica: el Cross-device ID.
Veámoslo con un ejemplo:
- Un usuario navega por un medio desde su ordenador y genera la cookie ABCD.
- Al día siguiente, accede desde su móvil y genera la cookie EFGH.
- El sistema, a partir de las señales disponibles, determina que ambas cookies corresponden al mismo usuario y les asigna el cross-device ID XYZ.
A partir de ese momento, los recorridos de ambas cookies quedan conectados bajo un mismo identificador: la impresión vista en el móvil y la conversión realizada en el ordenador ya forman parte de la misma ruta, y la atribución puede hacerse correctamente.
Tres matices importantes sobre este proceso:
- No siempre es inmediato. La asignación del cross-device puede producirse en la primera visita o en visitas posteriores, cuando el sistema dispone de información suficiente para establecer la correspondencia con confianza.
- Su efectividad depende del histórico del usuario. Cuando el usuario ha tenido alta interacción con anuncios de Oniad, la tasa de asignación de este identificador alcanza cifras superiores al 60%. Si no existe actividad previa, se reduce al entorno del 30%.
- Necesita una cookie sobre la que apoyarse. En ausencia de CookieID —por bloqueo, rechazo o caducidad—, el sistema cross-device tiene serias dificultades para operar, ya que pierde la señal base sobre la que construir el grafo de identidad.
Conviene aclarar que el cross-device no es una solución mágica que recompone el 100% de los recorridos, pero sí reduce de forma muy significativa la fragmentación que veíamos al hablar de las limitaciones de las cookies.
Conclusión: ningún identificador es suficiente por sí solo
Si algo debería quedar claro tras este post es que la identificación de usuarios en programática no se basa en un único identificador, sino sobre un sistema de identificadores complementarios, cada uno diseñado para cubrir las limitaciones del anterior:
- CookieID es la base: identifica a un dispositivo junto con su navegador, pero se fragmenta entre cambios de dispositivos, navegadores y caducidades.
- El UID aporta la granularidad: identifica cada impresión o clic individual y permite saber exactamente qué impacto publicitario se lleva la atribución.
- CookielessPostClickID mantiene la trazabilidad post-click mediante cookies first-party, incluso cuando el usuario rechaza las cookies en el sitio web.
- Cross-device ID reconstruye el recorrido entre dispositivos, conectando las cookies de un mismo usuario en distintos dispositivos bajo un grafo de identidad común.
Ninguno de ellos, por separado, resuelve el problema completo. Es la combinación de todos —operando siempre sobre datos anónimos y bajo el consentimiento del usuario— lo que permite construir rutas de conversión coherentes y sistemas de atribución en los que se pueda confiar.
En un contexto donde la trazabilidad es cada vez más difícil —ITP, adblockers, rechazo de cookies, entornos cookieless—, entender cómo funciona la identificación deja de ser un detalle técnico para convertirse en un criterio de evaluación. Cuando analices los datos de atribución de cualquier plataforma, pregúntate primero cómo identifica a los usuarios. La respuesta te dirá cuánto puedes fiarte de sus números.